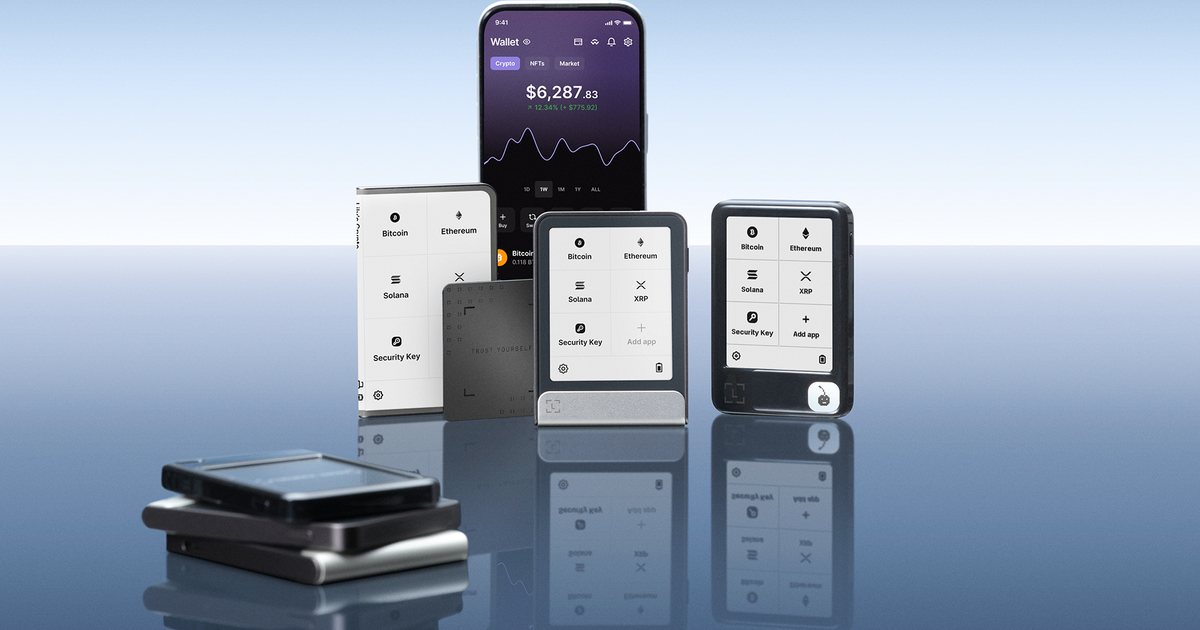
Ledger, cel mai mare producător de portofele hardware pentru criptomonede, a confirmat că dispozitivul unui utilizator păgubit conținea un implant hardware neautorizat, adică un circuit spion ascuns în carcasă. Toate cazurile confirmate până acum privesc portofele vândute de CryptoBilis, un revânzător autorizat din Indonezia, Malaysia și Filipine. Cercetătorii care urmăresc blockchain-ul estimează pagubele la 86–93 de milioane de dolari, din peste 300 de portofele. Ledger spune că sistemele sale nu au fost compromise. Cazul arată că și un portofel hardware poate fi sigur doar dacă știi de unde l-ai cumpărat.
Ce s-a întâmplat, pe zile
| Data | Ce s-a întâmplat |
|---|---|
| 16 septembrie | potrivit cercetătorilor, apar la vânzare dispozitive Ledger modificate, la aproape jumătate din prețul obișnuit |
| 9 octombrie | utilizatori din Asia de Sud-Est raportează portofele golite; Ledger deschide o anchetă și cere CryptoBilis să oprească vânzările și livrările |
| 10 octombrie | Ledger confirmă că dispozitivul unui utilizator afectat conținea un implant hardware neautorizat |
| 11 octombrie | Ledger spune că toate cazurile confirmate implică dispozitive vândute de CryptoBilis și că numărul lor pare limitat; CryptoBilis suspendă vânzarea tuturor portofelelor hardware |
Ledger nu a spus câți clienți sunt afectați, ce model avea dispozitivul cu implant și nici cât s-a pierdut. Estimările vin de la terți: un investigator a vorbit de peste 86 de milioane de dolari în Bitcoin, Ethereum și Tron, iar firma de analiză Bitquery de aproximativ 93 de milioane, din 311 portofele. Ledger nu a confirmat aceste cifre.
Cum funcționează implantul
Un portofel hardware are un singur rol: să țină cheile private departe de calculator și de internet. Fraza de recuperare, cele 24 de cuvinte care permit refacerea portofelului, apare doar pe ecranul dispozitivului, o singură dată, la configurare. Exact acolo lovește implantul.
Mark Karpelès, fostul director al bursei Mt. Gox, a descris un Nano X modificat, cumpărat de la un vânzător chinez de pe o platformă cunoscută și livrat din Malaysia. Circuitul ascuns în spatele ecranului citea ce apare pe ecran și ce butoane apasă utilizatorul, recunoștea cele 24 de cuvinte și le trimitea printr-o conexiune de date mobile, folosind un eSIM. Cu fraza de recuperare, atacatorul golește portofelul de oriunde, oricând vrea. Principalul semn vizibil era cablul antenei.
Laboratorul Tibane Labs a găsit două variante ale implantului în dispozitive Nano X cumpărate în Japonia, de pe Amazon și Yahoo! Auctions. Într-una, bateria originală fusese înlocuită cu una mai mică, ca să facă loc circuitului. În cealaltă, circuitul stătea în spațiul de sub ecran, iar inscripțiile de pe cipuri fuseseră răzuite. Plăcile nu erau lipite de mână, ci par comandate la o fabrică de circuite, semn al unei operațiuni organizate. Ledger nu a confirmat aceste cazuri. Nici cazul unui utilizator care spune că a găsit același implant într-un dispozitiv cumpărat de la MediaMarkt, în Europa, nu a fost confirmat de Ledger.
De ce verificarea oficială nu ajută aici
Ledger are o verificare de autenticitate, Genuine Check, care rulează la configurare: aplicația trimite o provocare, cipul securizat al dispozitivului (Secure Element) o semnează cu o cheie pusă din fabrică, iar serverele Ledger confirmă semnătura. Testul arată că dispozitivul e original și că firmware-ul nu a fost modificat. Problema: dispozitivele cu implant sunt originale. Au fost modificate după ce au ieșit din fabrică, iar cipul securizat a rămas neatins. Ledger recunoaște explicit că Genuine Check nu poate detecta implanturi fizice adăugate, dacă cipul securizat original e intact.
Asta e diferența față de dispozitivele contrafăcute, care sunt copii false și pică testul. Un dispozitiv cu implant trece testul și arată perfect normal.
Cum cumperi un portofel hardware ca să nu fii păcălit
- Cumpără direct de la producător (pentru Ledger, de pe ledger.com) sau de la un revânzător aflat pe lista oficială de revânzători autorizați a producătorului pentru țara ta. Lanțul cel mai scurt de la fabrică la tine e cel mai sigur.
- Pe marketplace-uri, uită-te la cine vinde, nu doar la cine listează. Pe Amazon, eMAG sau alte platforme, verifică numele vânzătorului din rubrica „vândut de” și compară-l cu lista oficială. Un produs „Ledger” vândut de o firmă necunoscută nu vine de la Ledger.
- Fugi de reduceri mari și de dispozitive second-hand. Dispozitivele modificate din acest caz erau listate la aproape jumătate de preț. Un portofel hardware nu e produsul la care să economisești 50 de euro.
- Verifică ambalajul. Dacă pare deschis, lipit din nou sau deteriorat, nu configura dispozitivul și contactează producătorul. Nu folosi niciodată un dispozitiv pe care nu l-ai comandat: Ledger nu trimite „înlocuiri” din proprie inițiativă.
- Fraza de recuperare trebuie să o genereze dispozitivul, în fața ta. Dacă primești în cutie un cartonaș cu 24 de cuvinte deja scrise sau un PIN deja setat, dispozitivul e compromis. Nu îl folosi și nu trimite bani în portofelele lui.
- Rulează Genuine Check, dar nu te baza doar pe el. E obligatoriu, pentru că prinde contrafacerile, dar, cum am văzut, nu prinde implanturile.
- Nu introduce niciodată fraza de recuperare într-un calculator, telefon, aplicație sau site. Orice cerere de acest fel e o înșelătorie, indiferent cine pare să o trimită.
Ce faci dacă ai deja un dispozitiv cumpărat de la un revânzător
Recomandarea Ledger pentru cine a cumpărat de la CryptoBilis: dacă nu ai configurat încă dispozitivul, nu-l configura. Dacă l-ai configurat, mută fondurile pe un dispozitiv nou, cumpărat direct de la Ledger, cu o frază de recuperare nouă, generată de noul dispozitiv. Nu e suficient să schimbi PIN-ul: dacă fraza a fost furată, atacatorul are acces la fonduri indiferent de PIN.
Aceeași logică se aplică oricui are un portofel cumpărat din surse neclare sau second-hand. Dacă ții acolo o sumă importantă, mutarea pe un dispozitiv nou, cumpărat direct de la producător, e o precauție ieftină în comparație cu riscul. Ledger spune că nu sună niciodată clienții, nu le scrie în mesaje private și nu le cere niciodată fraza de recuperare. Orice mesaj „de la Ledger” despre acest incident care îți cere fraza e o înșelătorie.
Am explicat ce sunt cheile private și fraza de recuperare și de ce pierderea lor e definitivă în articolul Chei private, seed phrase și wallets, iar cele mai frecvente înșelătorii crypto în Scam-uri crypto în 2026. Toată seria e la Crypto și Blockchain.
Informațiile provin din CoinDesk (12 octombrie 2026) și Cointelegraph (11 octombrie 2026), care citează declarațiile oficiale Ledger din 10 și 11 octombrie, din BleepingComputer (descrierea implantului, analizele lui Mark Karpelès și Tibane Labs, data de 16 septembrie), CryptoPotato (cazul raportat în Europa) și din ghidul oficial Ledger pentru cumpărarea în siguranță a unui dispozitiv (actualizat pe 18 septembrie 2026). Estimările pagubelor aparțin unor terți și nu au fost confirmate de Ledger. Ledger nu a stabilit oficial cum și când au fost modificate dispozitivele.
Fii primul care comentează acest articol!