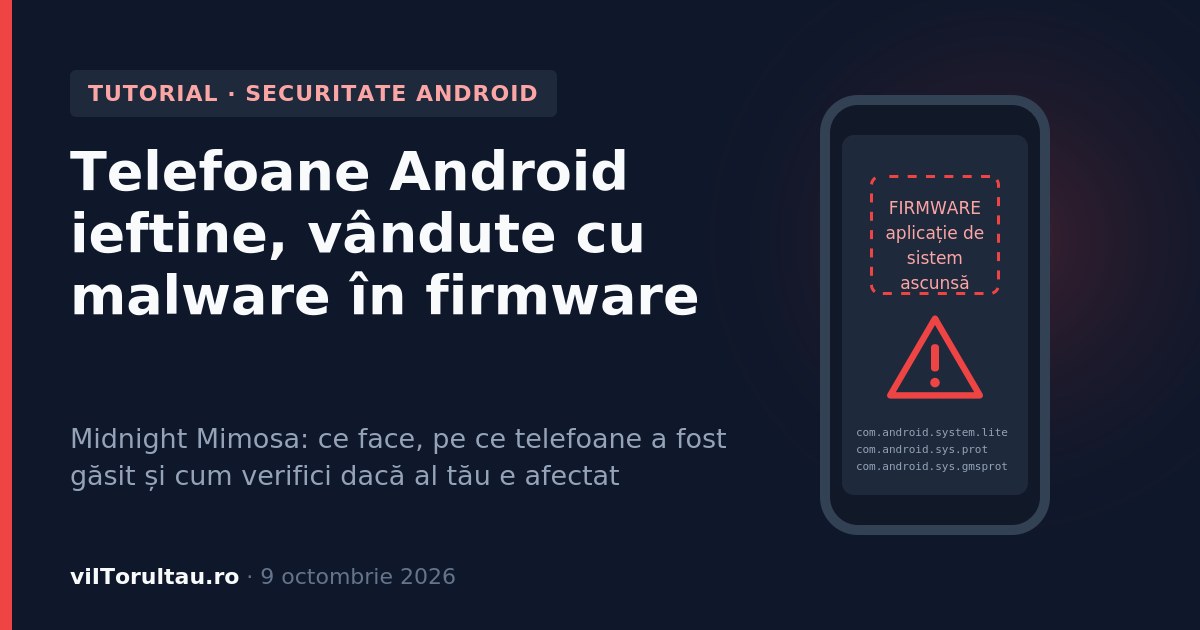
Cercetătorii Bitdefender au descoperit un malware preinstalat direct în firmware-ul unor telefoane Android ieftine, adică în software-ul de bază al telefonului, pus de fabrică. Campania, numită Midnight Mimosa, a infectat mii de telefoane din peste 150 de țări în aproximativ doi ani. Malware-ul e activ din momentul în care deschizi telefonul pentru prima dată și nu poate fi dezinstalat ca o aplicație obișnuită. Mai jos găsești ce face, pe ce telefoane a fost găsit și cum verifici, pas cu pas, dacă al tău e afectat.
Ce telefoane sunt afectate
Malware-ul a fost găsit pe telefoane ieftine, de mai multe mărci, construite pe procesoare MediaTek. BleepingComputer menționează printre modelele afectate Doogee S200 X, Cubot KingKong X și Doogee Fire 3 Max, dar și telefoane care imită modele Samsung și Apple. Potrivit Android Police, printre ele se numără clone care se dau drept Galaxy S24 Ultra sau Galaxy S26 Ultra. Telefoanele Samsung originale nu sunt afectate. Lista completă a modelelor nu e cunoscută, iar producătorii nu au explicat cum a ajuns malware-ul în firmware.
Cele mai multe victime sunt în Mexic, Franța, Italia, Statele Unite, Germania, Brazilia și Spania. Telefoanele de acest tip se vând însă online peste tot în lume și pot fi comandate ușor și din România.
Ce face malware-ul
Midnight Mimosa rulează ca aplicație de sistem, cu drepturi pe care o aplicație normală nu le are niciodată. Poate:
- instala și dezinstala aplicații fără să te întrebe și le poate acorda permisiuni;
- descărca și rula cod nou de pe serverele atacatorilor, deci comportamentul se poate schimba oricând;
- genera fraudă publicitară, deschizând reclame în ferestre ascunse și simulând clicuri;
- transforma telefonul în proxy rezidențial: conexiunea ta la internet e închiriată altora, iar traficul lor pare să vină de la tine;
- colecta informații despre telefon și aplicațiile instalate și folosi telefonul în atacuri de tip DDoS.
Ca să nu fie prins, malware-ul dezactivează temporar Magazinul Google Play cât timp instalează ceva, ca să ocolească verificările Google Play Protect, apoi îl repornește. Bitdefender a găsit și 13 aplicații publicate în Google Play, prezentate ca aplicații de vreme, de blocare a aplicațiilor, de notițe sau de scanare a textului (OCR), care comunicau cu aceleași servere.
Proxy-ul rezidențial e partea cea mai neplăcută pentru utilizator. Telefonul îți consumă datele mobile și bateria pentru traficul altcuiva, iar dacă acel trafic e folosit pentru fraude sau atacuri, adresa ta IP poate ajunge pe liste negre. Rezultatul: site-uri care îți cer mereu CAPTCHA sau chiar te blochează.
Cum verifici dacă telefonul tău e afectat
Pasul 1. Verifică certificarea Play Protect. Deschide Magazinul Google Play, apasă pe poza de profil, apoi pe Setări → Despre. La „Certificare Play Protect” ar trebui să scrie că dispozitivul este certificat. Un telefon necertificat nu e neapărat infectat, dar înseamnă că Google nu a verificat software-ul instalat de producător, iar riscul crește.
Pasul 2. Verifică dacă telefonul e ce pare. Dacă ai cumpărat un „Galaxy S26 Ultra” la un preț mult sub cel oficial, e foarte probabil o clonă. Instalează o aplicație care afișează componentele hardware și compară procesorul, memoria și rezoluția ecranului cu specificațiile oficiale ale modelului. Dacă nu se potrivesc, ai o clonă, iar clonele sunt exact categoria în care s-a găsit Midnight Mimosa.
Pasul 3. Caută aplicațiile de sistem suspecte. Mergi la Setări → Aplicații, deschide meniul cu trei puncte și alege „Afișează aplicațiile de sistem” (denumirea poate diferi de la un telefon la altul). Bitdefender a identificat următoarele pachete:
com.android.system.lite
com.android.sys.prot
com.android.sys.gmsprot
com.android.sys.bcprot
com.android.non.szcz
com.mobile.applock.en
În listă vezi de obicei numele afișat al aplicației, nu numele pachetului, așa că verificarea manuală poate fi dificilă. Metoda mai precisă e cu ADB (Android Debug Bridge), unealta Google pentru controlul telefonului de pe calculator. Activează Opțiuni dezvoltator (apasă de șapte ori pe „Număr versiune” în Setări → Despre telefon), pornește „Depanare USB”, conectează telefonul la calculator și rulează:
adb shell pm list packages | grep -E "system.lite|sys.prot|sys.gmsprot|sys.bcprot|non.szcz|applock.en"
Pe Windows, în loc de grep -E poți folosi findstr "system.lite sys.prot sys.gmsprot sys.bcprot non.szcz applock.en". Dacă nu apare niciun rezultat, telefonul tău nu conține pachetele cunoscute. Asta nu garantează că e curat, pentru că lista se poate schimba, dar e un semn bun.
Ce faci dacă găsești malware-ul
Resetarea la setările din fabrică nu ajută. Malware-ul face parte din firmware, deci revine odată cu sistemul. Ai trei variante:
- Returnează sau înlocuiește telefonul. E soluția recomandată și de Android Police. Dacă l-ai cumpărat online din UE, ai de regulă 14 zile în care te poți retrage din contract, iar un telefon vândut cu malware preinstalat poate fi reclamat și ca produs neconform, în garanție.
- Încearcă să dezactivezi pachetele prin ADB, cu comanda
adb shell pm disable-user --user 0 com.android.sys.prot, repetată pentru fiecare pachet găsit. Nu e garantat că funcționează pentru aplicațiile de sistem, iar un nou firmware de la producător le poate reactiva. - Nu mai folosi telefonul pentru conturi importante până rezolvi problema: bancă, e-mail principal, autentificare în doi pași.
Cum eviți pe viitor
- Cumpără telefoane de la vânzători autorizați și de la mărci care publică actualizări de securitate regulate.
- Fugi de ofertele prea bune: un telefon de top la o fracțiune din preț e aproape sigur o clonă.
- Verifică certificarea Play Protect imediat după cumpărare, cât încă îl poți returna.
- Instalează actualizările. Dacă nu știi cum verifici când a primit telefonul ultimul patch, ai pașii în ghidul cum verifici dacă telefonul tău mai primește actualizări de securitate.
Pentru mai multe ghiduri practice de protecție a telefonului și a conturilor, vezi seria noastră Securitate Online.
Informațiile despre Midnight Mimosa provin din cercetarea Bitdefender, așa cum a fost prezentată de BleepingComputer, Android Police și Android Headlines (8 octombrie 2026): modelele afectate, numele pachetelor, țările cu cele mai multe victime, capacitățile malware-ului și aplicațiile din Google Play legate de campanie. Pașii de verificare și comenzile ADB sunt recomandări generale ale redacției. Dezactivarea prin ADB nu e garantată pentru aplicațiile de sistem.
Fii primul care comentează acest articol!