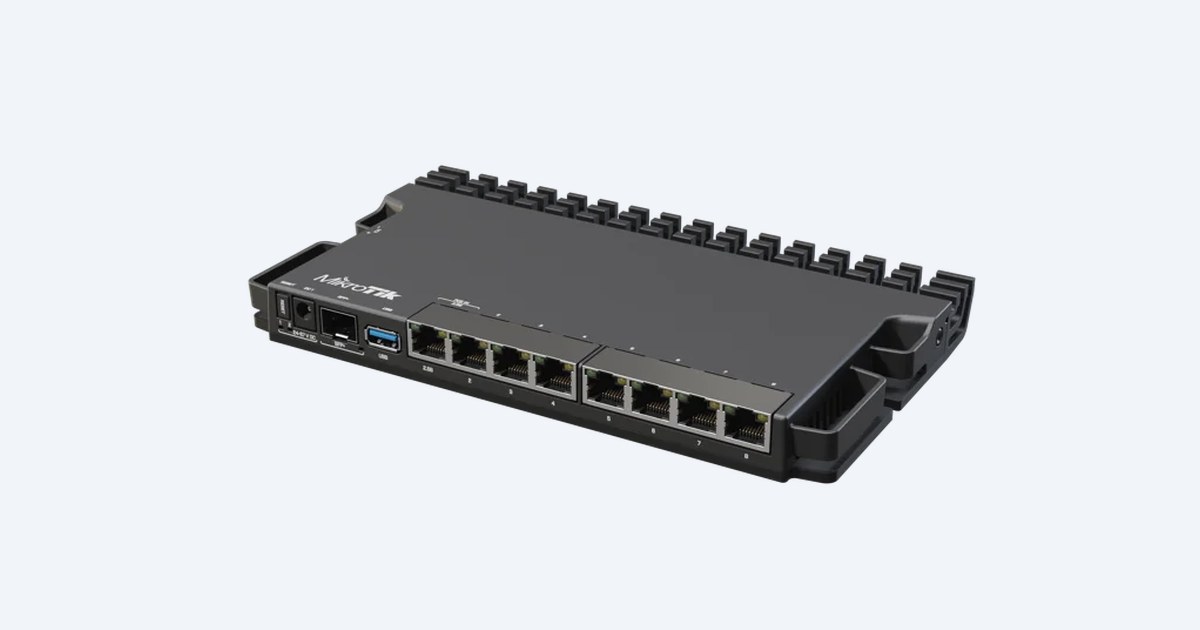
La câteva săptămâni după lanțul de atac MikroTrick, routerele MikroTik au o nouă breșă critică. Vulnerabilitatea CVE-2026-84411, cu scorul de severitate 9,8 din 10, permite unui atacator să preia controlul complet al routerului fără parolă, printr-o singură cerere trimisă către interfața web de administrare. Agenția americană de securitate cibernetică CISA a publicat avertismentul pe 29 septembrie. Remedierea există: RouterOS 7.24 sau mai nou.
Ce face breșa
Problema se află în serviciul web de administrare al RouterOS, partea care procesează conținutul cererilor HTTP. E o așa-numită depășire inferioară a unui număr întreg (integer underflow): o operație aritmetică produce o valoare sub minimul permis, iar programul, în loc să o respingă, o transformă într-un număr foarte mare. Rezultatul poate fi o alocare greșită de memorie sau coruperea ei.
Concret, potrivit CISA, un atacator neautentificat poate trimite o singură cerere special construită și poate obține executarea de cod cu drepturi de root sau poate bloca routerul. Breșa poate fi atinsă înainte de autentificare, ceea ce o face deosebit de periculoasă.
| Detaliu | CVE-2026-84411 |
|---|---|
| Produs | MikroTik RouterOS |
| Versiuni afectate | anterioare versiunii 7.24 |
| Versiune care repară breșa | RouterOS 7.24 sau mai nou |
| Severitate | 9,8 din 10 (critic) |
| Componentă | serviciul web de administrare (procesarea cererilor HTTP) |
| Autentificare necesară | nu |
| Efect | cod executat ca root sau blocarea routerului |
| Exploatare cunoscută | niciuna raportată la CISA până la 29 septembrie |
Nu e exploatată încă. De ce trebuie totuși să te grăbești
CISA spune că nu a primit rapoarte despre exploatarea publică a breșei. Experiența arată însă că echipamentele expuse la internet sunt scanate masiv imediat după publicarea unei vulnerabilități. Routerele MikroTik sunt o țintă predilectă pentru rețelele de dispozitive compromise (botnet-uri): sunt foarte răspândite și, des, au administrarea de la distanță activată. Cazul MikroTrick a arătat cât de repede se poate ajunge de la publicare la atacuri: peste 122.500 de routere cu SSH expus, iar exploatarea a început chiar înainte să apară remedierile.
În România, MikroTik e prezent peste tot: la furnizori mici de internet, în birouri, în rețele de firmă și la utilizatorii avansați de acasă. Mulți administratori configurează aceste routere o dată și nu le mai actualizează ani de zile.
O neclaritate: ramurile long-term
Avizul CISA indică drept soluție versiunea 7.24 sau mai nouă. Nu precizează însă dacă și ramurile long-term (seria 7.23.x și RouterOS 6.49.x), preferate de mulți administratori pentru stabilitate, au primit o corecție. Dacă ai urmat recomandările din cazul MikroTrick și ești deja pe 7.24.2 sau mai nou, ești acoperit. Dacă ai rămas pe o ramură long-term, verifică jurnalul de modificări MikroTik și, până la o clarificare, aplică măsurile de protecție de mai jos.
Pas cu pas: protejează-ți routerul
- Verifică versiunea. În WinBox sau WebFig, deschide System → Resources sau rulează în terminal
/system resource print. Dacă versiunea e mai mică de 7.24, routerul e vulnerabil. - Actualizează. Din System → Packages → Check For Updates sau cu
/system package update check-for-updates, urmat de/system package update install. Routerul repornește automat. Fă un backup al configurației înainte. - Restricționează interfața web. În IP → Services, dezactivează serviciile www și www-ssl dacă nu le folosești sau limitează-le, prin câmpul „Available From”, doar la rețeaua locală. Exemplu:
/ip service set www address=192.168.88.0/24. - Nu expune administrarea pe internet. Dacă ai nevoie de acces de la distanță, folosește un VPN, de exemplu WireGuard, integrat în RouterOS 7, așa cum recomandă și CISA.
- Verifică regulile de firewall pe interfața spre internet: accesul la router dinspre exterior ar trebui blocat, cu excepția conexiunilor de care ai nevoie explicit.
Concluzie
Două alerte critice în aceeași lună transmit un mesaj simplu: un router MikroTik trebuie tratat ca un calculator care are nevoie de actualizări regulate, nu ca o cutie pe care o instalezi și o uiți. Breșa nouă nu e încă exploatată, așa că fereastra pentru actualizare e deschisă. Câteva minute petrecute acum în meniul de actualizări valorează mai mult decât o rețea compromisă mai târziu.
Informațiile provin din avizul CISA ICSA-26-272-06 din 29 septembrie 2026 și din relatările GBHackers și Rankiteo. Comenzile RouterOS sunt cele standard din documentația MikroTik; adresa de rețea din exemplu trebuie înlocuită cu cea a rețelei tale locale.
Fii primul care comentează acest articol!