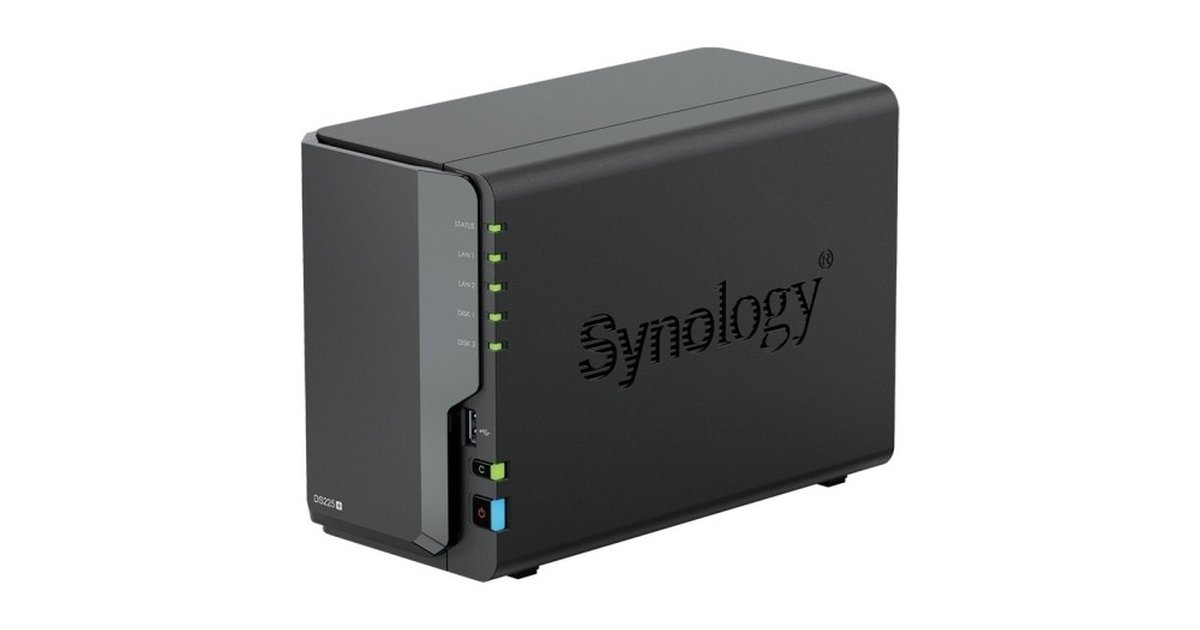
Un NAS Synology DS918+ a fost criptat de ransomware-ul C3RB3R, iar atacatorii au cerut răscumpărare pentru fișiere. Cazul, descris de proprietar pe forumul Reddit al utilizatorilor Synology și preluat pe 29 octombrie de Arena IT, are o explicație banală: aparatul rula un firmware din 2023, iar atacatorii au intrat printr-o vulnerabilitate critică reparată de Synology încă din noiembrie 2024. Proprietarul și-a recuperat toate datele fără să plătească, pentru că avea copii de siguranță.
Povestea e un bun prilej de verificare: în septembrie 2026, Synology a reparat alte două vulnerabilități critice, care permit unui atacator fără cont și fără parolă să citească și să scrie fișiere pe NAS. Mai jos îți arătăm cum verifici dacă ești la zi și ce setări schimbi ca NAS-ul tău să nu fie o țintă ușoară.
Vulnerabilitățile care contează acum
| Vulnerabilitate | Ce permite | Reparată în |
|---|---|---|
| CVE-2024-10441 (scor 9,8 din 10) | rularea de cod de la distanță, fără autentificare; folosită în cazul DS918+ | noiembrie 2024: DSM 7.2-64570-4, 7.2.1-69057-6, 7.2.2-72806-1 |
| CVE-2026-13639 (9,8) | o slăbiciune în logica de autentificare permite citirea și scrierea de fișiere, fără cont | septembrie 2026 |
| CVE-2026-13684 (9,8) | citirea și scrierea de fișiere și blocarea aparatului, fără cont | septembrie 2026 |
Avizul Synology din 18 septembrie 2026 acoperă opt vulnerabilități în total și nu oferă nicio soluție temporară: singura apărare e actualizarea. Versiunile minime care le repară sunt:
- DSM 7.4: 7.4-90075 sau mai nouă;
- DSM 7.3: 7.3.2-86009-4 sau mai nouă;
- DSM 7.2.2: 7.2.2-72806-9 sau mai nouă;
- DSM 7.2.1: 7.2.1-69057-12 sau mai nouă.
Agenția de securitate cibernetică din Singapore a emis o alertă pentru aceste vulnerabilități pe 23 septembrie, cu recomandarea de a actualiza „imediat”.
Pasul 1: verifică versiunea și actualizează
- Intră în DSM din browser și deschide Control Panel → Update & Restore. Denumirile din acest ghid sunt cele din interfața în limba engleză.
- Vezi ce versiune rulezi și compar-o cu lista de mai sus.
- Apasă Check for updates, apoi descarcă și instalează actualizarea. Dacă NAS-ul nu are acces la internet, descarcă fișierul de pe site-ul Synology și folosește Manual DSM Update.
- Nu te baza doar pe mesajul „sistemul e la zi”. Arena IT notează că unele modele afișează acest mesaj deși mai există actualizări de securitate de instalat manual, așa că verifică pe site-ul Synology care e ultima versiune pentru modelul tău.
Înainte de o actualizare majoră, fă o copie de siguranță: DSM nu are o metodă oficială de a reveni la versiunea anterioară.
Pasul 2: actualizează și aplicațiile
Pachetele instalate din Package Center (Photos, Drive, Surveillance Station, servere media sau aplicații de la alți dezvoltatori) au propriile vulnerabilități și se actualizează separat de DSM. Deschide Package Center, verifică secțiunea de actualizări și dezinstalează pachetele pe care nu le mai folosești. Fiecare serviciu care rulează e o ușă în plus.
Pasul 3: nu lăsa NAS-ul expus direct pe internet
Atacurile automate asupra NAS-urilor vizează în primul rând aparatele accesibile direct de pe internet. Dacă nu ai nevoie să ajungi la fișiere din afara casei, cel mai sigur e ca NAS-ul să nu fie vizibil deloc.
- Verifică routerul. Caută în setări secțiunea Port Forwarding (redirecționare porturi) și șterge regulile care trimit trafic spre NAS, în special pe porturile 5000 și 5001, cele implicite ale DSM.
- Dezactivează UPnP pe router, dacă nu știi exact ce aplicație are nevoie de el. UPnP permite dispozitivelor din rețea să deschidă singure porturi spre internet, fără să te întrebe.
- Pentru acces de la distanță, folosește un VPN, nu porturi deschise. Te conectezi întâi la rețeaua de acasă, iar NAS-ul rămâne invizibil pentru restul internetului. Multe routere au server VPN integrat, iar Synology are pachetul VPN Server.
- Dacă nu folosești QuickConnect, serviciul Synology de acces de la distanță, dezactivează-l din Control Panel → QuickConnect.
- Dacă trebuie totuși să lași porturi deschise, schimbă porturile implicite din Control Panel → Network → DSM Settings și activează firewall-ul din Control Panel → Security → Firewall, cu reguli care permit accesul doar din țările sau de la adresele de care ai nevoie.
Pasul 4: protejează conturile
- Activează protecția împotriva încercărilor repetate de autentificare (fosta funcție AutoBlock), din Control Panel → Security → Account. Adresele de la care se greșește parola de prea multe ori sunt blocate automat.
- Activează autentificarea în doi pași pentru toate conturile de administrator, din aceeași secțiune. Verifică întâi că trimiterea de e-mailuri din NAS funcționează, pentru că e metoda de rezervă pentru coduri.
- Impune parole puternice din Control Panel → User → Advanced.
- Folosește un cont obișnuit pentru lucrul de zi cu zi și pe cel de administrator doar pentru setări. Din Control Panel → User, limitează fiecărui utilizator accesul doar la folderele și aplicațiile de care are nevoie.
Pasul 5: backupul care te salvează
Proprietarul DS918+ nu a plătit răscumpărarea pentru că avea copii de siguranță după regula 3-2-1: trei copii ale datelor, pe două tipuri diferite de suport, dintre care una păstrată în altă parte. E important de reținut că un NAS cu mai multe discuri în RAID nu e un backup: RAID-ul te protejează când se strică un disc, nu când ransomware-ul criptează fișierele, pentru că le criptează pe toate discurile deodată.
- Copia externă trebuie să fie pe un disc deconectat după backup sau într-un serviciu cloud la care NAS-ul nu are acces de ștergere. Un disc USB lăsat permanent în NAS poate fi criptat la fel ca restul.
- Instantaneele (snapshots), disponibile pe volumele formatate Btrfs prin pachetul Snapshot Replication, păstrează versiuni anterioare ale folderelor și pot fi restaurate rapid după un atac, mai ales dacă activezi opțiunea care le face imposibil de șters pentru o perioadă (instantanee imuabile).
- Testează restaurarea măcar o dată. Un backup pe care nu l-ai restaurat niciodată e doar o presupunere.
Verificare rapidă, în cinci minute
- Versiunea DSM e cel puțin cea din lista de mai sus?
- Pachetele din Package Center sunt actualizate?
- Routerul nu are porturi redirecționate spre NAS și UPnP e oprit?
- Contul de administrator are autentificare în doi pași?
- Ai o copie a datelor importante în afara NAS-ului, verificată recent?
Dacă la toate răspunsul e „da”, NAS-ul tău e mult mai greu de atacat decât cele căutate automat de grupările de ransomware. Dacă abia îți alegi un NAS, citește și ghidul nostru de cumpărare.
Surse: Arena IT (29 octombrie: cazul DS918+, ransomware-ul C3RB3R, recomandările despre actualizări, Package Center, porturi și UPnP), avizele de securitate Synology SA-24:20 (noiembrie 2024: CVE-2024-10441 și versiunile care o repară) și SA-26:13 (18 septembrie 2026: cele opt vulnerabilități și versiunile minime), alerta CSA Singapore AL-2026-127 (23 septembrie 2026), ghidul de securitate DSM 7 publicat de Blackvoid (căile din meniuri pentru actualizări, porturi, QuickConnect, firewall, protecția conturilor și autentificarea în doi pași). Cazul DS918+ e relatat de proprietar, nu confirmat independent; îl folosim ca exemplu.
Fii primul care comentează acest articol!