Pe 19 octombrie 2026 expiră „Microsoft Windows Production PCA 2011”, ultimul dintre cele trei certificate emise de Microsoft în 2011 pentru Secure Boot, mecanismul care verifică dacă Windows pornește curat. Primele două au expirat deja în iunie. Vestea bună: PC-ul tău nu se oprește și nu devine inutilizabil la expirare. Problema apare doar la calculatoarele care nu au primit certificatele noi, din 2023: acestea nu mai pot primi actualizările de securitate pentru procesul de pornire. Mai jos îți arătăm cum verifici în două minute dacă PC-ul tău e pregătit și ce faci dacă nu e.
Ce este Secure Boot și ce rol au certificatele
La fiecare pornire, firmware-ul calculatorului (UEFI, urmașul BIOS-ului) verifică semnătura digitală a componentelor care încarcă Windows. Abia după ce semnăturile sunt validate, pornește Windows Boot Manager. Așa sunt blocate bootkit-urile, programe malițioase care încearcă să se încarce înaintea Windows, unde antivirusul nu le mai vede. Verificarea se face pe baza unor certificate Microsoft stocate în firmware. Cele folosite din 2011 încoace expiră anul acesta:
| Certificat | Data expirării |
|---|---|
| Microsoft Corporation KEK CA 2011 | 24 iunie 2026 |
| Microsoft Corporation UEFI CA 2011 | 27 iunie 2026 |
| Microsoft Windows Production PCA 2011 | 19 octombrie 2026 |
Microsoft le înlocuiește cu certificate emise în 2023, valabile până în 2038. Separat, compania trece semnarea fișierelor Windows pe un certificat nou, „Microsoft Windows Production PCA 2026”. Pentru utilizatorii obișnuiți, Microsoft precizează că această a doua schimbare nu cere nicio acțiune. Ea privește dezvoltatorii de aplicații și administratorii IT.
Ce se întâmplă dacă PC-ul nu are certificatele noi
- Calculatorul pornește și funcționează normal. Nu se blochează la expirare.
- Actualizările obișnuite de Windows continuă să se instaleze.
- Nu mai primește actualizări pentru procesul de pornire: versiuni noi ale Windows Boot Manager, noi intrări în lista de componente blocate (DBX) și remedieri pentru vulnerabilități descoperite pe viitor în etapa de pornire.
Microsoft avertizează că, după expirarea certificatelor, un astfel de dispozitiv „s-ar putea să nu mai poată primi actualizări de securitate care protejează procesul de pornire Windows” și că pot apărea probleme de compatibilitate cu sisteme de operare și firmware mai noi. Pe scurt: PC-ul rămâne protejat împotriva amenințărilor cunoscute azi, dar nu și împotriva celor descoperite de acum înainte.
Metoda 1: verifici în aplicația Securitate Windows
Microsoft a adăugat starea certificatelor direct în aplicația de securitate a sistemului:
- Deschide meniul Start și caută Securitate Windows.
- Mergi la Securitate dispozitiv, apoi la secțiunea Secure Boot.
- Uită-te la iconița colorată și la mesajul de lângă ea.
| Ce vezi | Ce înseamnă | Ce faci |
|---|---|---|
| bifă verde | certificatele sunt actualizate | nimic |
| avertisment galben | dispozitivul nu acceptă încă actualizarea | verifică actualizările de firmware (pașii de mai jos); Microsoft nu recomandă să închizi avertismentul dacă certificatele nu sunt actualizate |
| roșu, „Necesită acțiune” | dispozitivul nu poate primi actualizarea așa cum e configurat acum | urmează ghidul Microsoft de la aka.ms/getsecureboot |
Metoda 2: verifici cu o comandă PowerShell
Pentru o verificare exactă, deschide PowerShell ca administrator (în Windows 11: clic dreapta pe Start → Terminal (Administrator); în Windows 10: Windows PowerShell (Administrator)) și rulează:
[System.Text.Encoding]::ASCII.GetString((Get-SecureBootUEFI db).bytes) -match 'Windows UEFI CA 2023'
Dacă rezultatul e True, baza de date Secure Boot din firmware conține deja noul certificat „Windows UEFI CA 2023”. Dacă e False, certificatul nu a fost încă adăugat. Dacă comanda dă eroare, e posibil ca PC-ul să pornească în modul vechi (Legacy/CSM), fără UEFI. Poți verifica modul de pornire și dacă Secure Boot e activ din Informații sistem: apasă Win + R, scrie msinfo32 și caută rândul „Stare Secure Boot”.
Atenție: nu le căuta în Proprietăți Internet
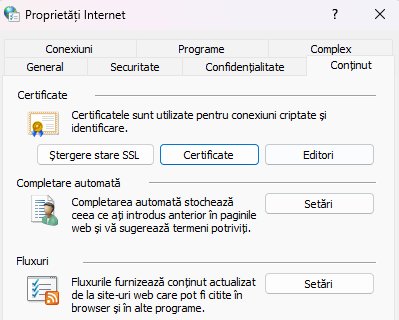
Dacă cauți „certificate” în Windows, vei ajunge probabil în fereastra Proprietăți Internet sau în consola de certificate. Acolo sunt certificatele folosite de browser și de aplicații pentru conexiuni securizate. Certificatele Secure Boot nu stau în Windows, ci în firmware-ul plăcii de bază, și nu apar în aceste liste.
Ce faci dacă PC-ul nu are certificatele noi
- Instalează toate actualizările Windows și repornește calculatorul. Pentru cele mai multe PC-uri personale, certificatele noi vin automat prin Windows Update, iar procesul poate cere mai multe reporniri.
- Actualizează firmware-ul (BIOS/UEFI). La unele calculatoare, mai ales la cele mai vechi, certificatele noi ajung doar printr-o actualizare de firmware de la producător. Caută pe site-ul producătorului laptopului sau al plăcii de bază versiunea cea mai nouă pentru modelul tău.
- Verifică din nou în Securitate Windows sau cu comanda PowerShell după actualizare și repornire.
- Dacă producătorul nu mai oferă actualizări, PC-ul va continua să funcționeze, dar fără protecție pentru vulnerabilitățile de pornire descoperite pe viitor. E un motiv în plus să iei în calcul un calculator nou atunci când îl schimbi oricum.
În firme, actualizarea se face centralizat: administratorii au la dispoziție chei de registru și unelte de management pentru distribuirea certificatelor pe toate calculatoarele.
Dacă folosești încă Windows 10, verifică întâi dacă primești actualizări de securitate. Microsoft a prelungit gratuit suportul extins pentru utilizatorii din Spațiul Economic European; ai detaliile în articolul nostru despre Windows 10 ESU, prelungit până în octombrie 2027. Iar dacă ai un sistem dual-boot cu Linux, verifică în ghidul nostru Dual Boot Windows 11 + Linux Mint setările de firmware înainte de a umbla la Secure Boot.
Pentru mai multe despre cum funcționează Windows și celelalte sisteme de operare, vezi seria Sisteme de Operare.
Informațiile provin din documentația oficială Microsoft: pagina despre starea certificatelor Secure Boot în aplicația Securitate Windows și pagina „Preparing the Windows ecosystem for next-generation code signing” (august 2026, actualizată pe 10 septembrie), care confirmă expirarea certificatului Microsoft Windows Production PCA 2011 pe 19 octombrie 2026. Datele de expirare ale celorlalte certificate provin din baza de cunoștințe a Universității Wisconsin–Madison; efectele pentru utilizatori, din How-To Geek și PCWorld. Comanda PowerShell este cea folosită frecvent pentru verificare, inclusiv în răspunsurile de pe Microsoft Q&A. Denumirile din meniuri pot diferi ușor în funcție de versiunea Windows.
Fii primul care comentează acest articol!