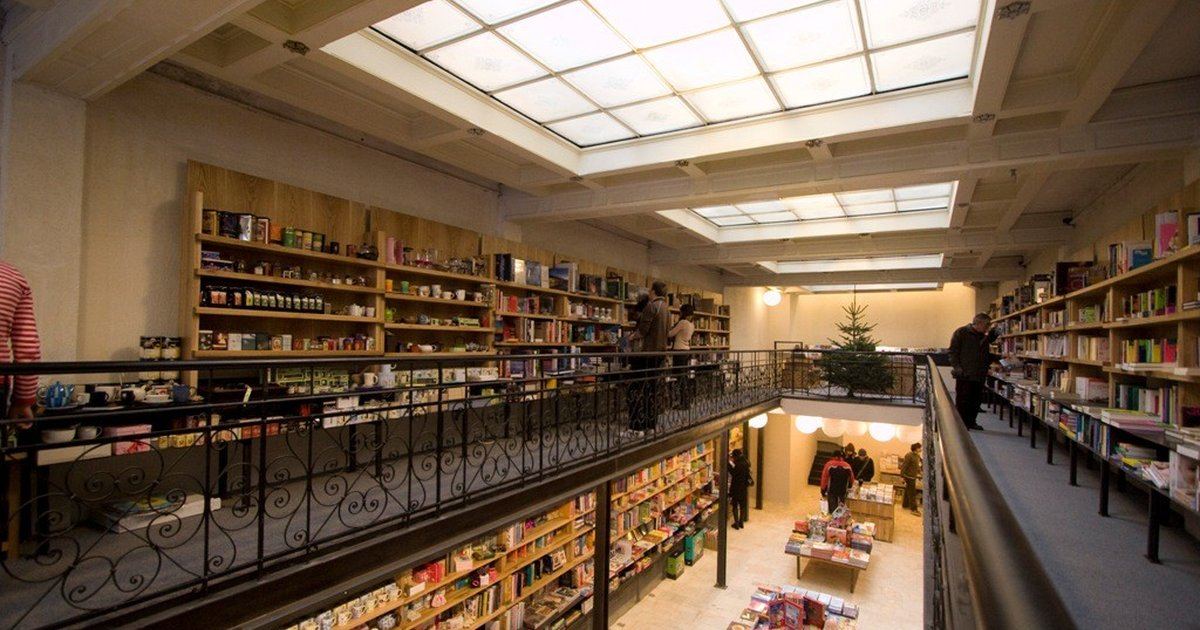
Cărturești, unul dintre cele mai cunoscute lanțuri de librării din România, se confruntă cu un atac informatic care i-a scos din funcțiune magazinul online și o parte din serviciile din librării. Incidentul a început în seara de 22 octombrie, iar compania l-a făcut public abia după aproape o săptămână, pe 28 și 29 octombrie, când site-ul carturesti.ro și aplicația mobilă au devenit indisponibile.
Compania spune că, deocamdată, nu are indicii că datele utilizatorilor au fost accesate sau extrase și că datele cardurilor nu pot fi afectate, pentru că nu le stochează și nu le procesează în sistemele sale. Ancheta e însă în desfășurare, așa că merită să iei câteva măsuri de precauție chiar acum.
Ce nu funcționează și ce funcționează
| Serviciu | Situația |
|---|---|
| Site-ul carturesti.ro și aplicația | indisponibile, nu se pot plasa comenzi online |
| Programul de fidelitate | suspendat: nu poți acumula și nici folosi puncte |
| Vouchere și carduri cadou | nu pot fi folosite deocamdată, dar rămân valabile și se prelungesc automat până la finalul lui decembrie |
| Facturi, verificarea stocului, comenzi din librărie sau prin platforme de livrare | indisponibile temporar |
| Librăriile fizice | deschise; plata cu cardul și numerar funcționează normal |
| Comenzile deja plasate în librărie | vor fi livrate după repunerea sistemelor în funcțiune |
Pentru întrebări despre comenzi, Cărturești indică adresa ecomenzi@carturesti.ro și numărul 0376 448 000.
Ce știm despre atac
Foarte puțin, deocamdată. Potrivit comunicatului, echipa tehnică a luat imediat măsuri de protecție, inclusiv izolarea preventivă a unor sisteme, a anunțat autoritățile competente și lucrează cu specialiști externi în securitate cibernetică. Compania nu a spus ce tip de atac a fost, cine se află în spatele lui sau dacă i s-a cerut vreo răscumpărare, iar presa nu a semnalat până acum vreun grup de hackeri care să-și fi asumat atacul.
Faptul că un incident detectat pe 22 octombrie a dus, după câteva zile, la oprirea completă a site-ului, a aplicației și a programului de fidelitate arată că problema nu a fost una minoră. Izolarea sistemelor e reacția corectă când nu știi încă până unde a ajuns atacatorul, dar e și motivul pentru care atâtea servicii sunt oprite în același timp.
Formula „nu avem indicii că datele au fost accesate” e standard în primele zile ale unei investigații și nu garantează că datele nu au fost atinse: înseamnă doar că, deocamdată, nu s-a găsit dovada contrariului. Dacă ancheta descoperă că datele personale au fost afectate, compania trebuie, potrivit GDPR, să anunțe autoritatea de protecție a datelor în 72 de ore și să-i informeze direct pe clienți, dacă riscul pentru ei e ridicat.
Ai cont pe Cărturești: ce faci acum
- Schimbă parola în conturile unde o folosești pe aceeași. Dacă parola contului Cărturești e aceeași cu cea de la e-mail, bancă sau alte magazine, schimb-o acolo acum, nu după ce află compania ce s-a întâmplat. Cărturești recomandă același lucru. Un manager de parole te ajută să ai o parolă diferită pentru fiecare cont fără să le ții minte.
- Schimbă și parola de Cărturești la prima autentificare, după ce site-ul revine online.
- Activează autentificarea în doi pași pe contul de e-mail asociat. Dacă cineva ar afla parola, nu ar putea intra fără codul de pe telefon. Am explicat pașii în ghidul despre autentificarea în doi pași.
- Fii atent la mesajele „de la Cărturești”. După un incident public, escrocii trimit aproape mereu e-mailuri și SMS-uri care profită de el: „voucherul tău expiră”, „primești puncte compensatorii”, „confirmă-ți datele pentru rambursare”. Compania avertizează explicit asupra mesajelor care par să vină de la ea, de la curieri sau de la bănci și cer parole, coduri, date de card sau plăți. Nu deschide linkuri și atașamente din astfel de mesaje. Mesajele suspecte le poți trimite la ecomenzi@carturesti.ro, ca firma să-i avertizeze și pe alții.
- Nu-ți face griji pentru vouchere. Rămân valabile, iar termenul se prelungește automat până la sfârșitul lui decembrie, deci nu trebuie să le folosești în grabă.
Dacă nu știi sigur că un mesaj e real, intră direct pe site-ul companiei, scriind tu adresa în browser, sau sună la numărul oficial. Mai multe exemple de mesaje false găsești în ghidul nostru despre phishing.
De ce contează
Cărturești are 25 de ani de activitate și circa 800 de angajați, iar atacul vine cu puțin înainte de sezonul de cumpărături de sfârșit de an, unul dintre cele mai importante pentru librării. Incidentul arată că atacurile nu mai lovesc doar băncile și marile companii de tehnologie, ci și retailerii obișnuiți, care au baze mari de clienți, programe de fidelitate și magazine online legate de stocurile din librării.
Pentru clienți, lecția e aceeași de fiecare dată: nu poți controla cât de bine își protejează un magazin sistemele, dar poți controla ce se întâmplă cu celelalte conturi ale tale dacă datele de la el ajung pe mâini greșite. Revenim cu detalii când Cărturești publică rezultatele investigației.
Surse: comunicatul Cărturești, preluat de G4Media (29 octombrie: datele utilizatorilor și ale cardurilor, serviciile afectate, voucherele, recomandările pentru clienți), Profit.ro (29 octombrie: data incidentului, izolarea sistemelor, comenzile din librărie, datele de contact), Cotidianul (29 octombrie: programul de fidelitate, istoricul și numărul de angajați ai companiei), Arena IT (29 octombrie: începutul incidentului în seara de 22 octombrie, serviciile oprite din librării).
Fii primul care comentează acest articol!